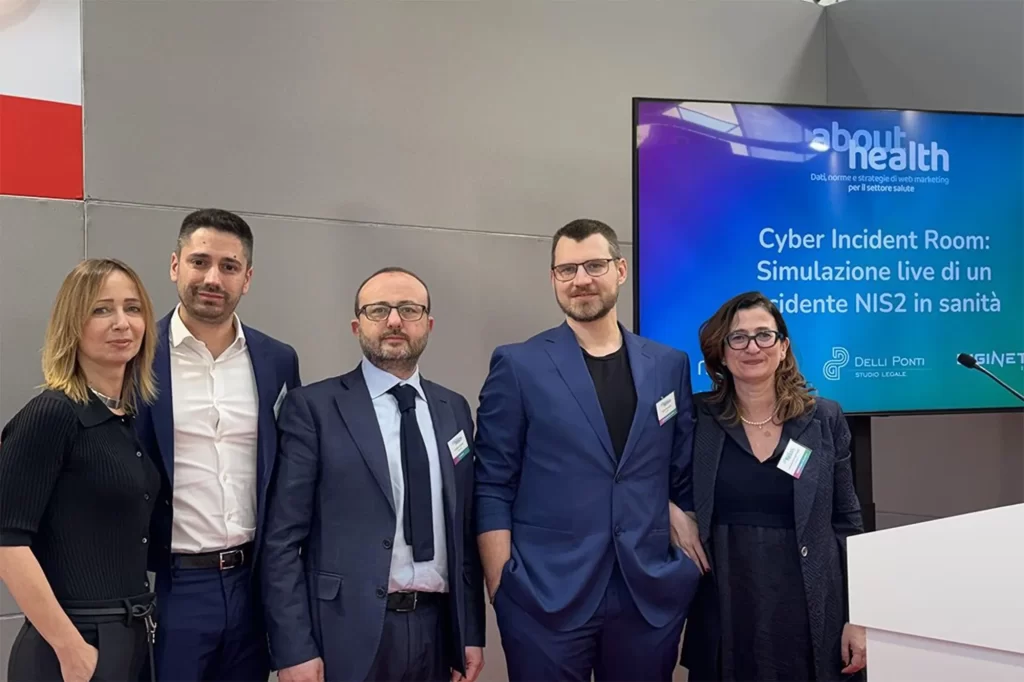
All’ultima edizione di Exposanità a Bologna Diginetica, in collaborazione con Noetica e lo Studio Legale Delli Ponti, ha simulato in tempo reale un incidente informatico in campo sanitario, mostrando passo dopo passo come affrontare un cyber attacco.
Il contesto
Come contesto abbiamo scelto la sanità perché è uno dei settori maggiormente colpiti dagli attacchi informatici: gestisce dati estremamente sensibili e unisce complessità tecnologica, continuità operativa e responsabilità verso le persone.
Sì, perché un attacco hacker a una struttura sanitaria non è solo un problema tecnico, ma coinvolge pazienti, personale, reputazione del servizio e compliance normativa.
Basti pensare che nel 2025 gli attacchi informatici alla sanità sono aumentati del 30% e che solo in Italia si registrano quasi 5 tentativi al mese.
In questo contesto, la NIS2 non introduce semplicemente nuovi adempimenti, ma chiede alle organizzazioni di strutturarsi, di sapere cosa fare e quando farlo.
La Cyber Incident Room nasce proprio da qui: mostrare il “come”, non solo il “cosa”.
La simulazione
Il “paziente zero” è una rete di poliambulatori privati, con circa 120 tra dipendenti e collaboratori, ambiente Microsoft 365, gestionale sanitario cloud e sistemi specialistici integrati.
Tutto inizia con un alert del SOC (Security Operations Center), la squadra di esperti che individua i segnali sospetti e decide se e come intervenire, che riceve un indice di gravità alta sul SIEM, una sorta di centro di controllo che rileva l’attacco.
C’è una connessione VPN sospetta, un account medico è stato compromesso, probabilmente tramite un attacco al suo laptop, e gli hacker utilizzano la minaccia dell’esfiltrazione dei dati: “Abbiamo le vostre cartelle cliniche e i contratti. Avete 72 ore per pagare o pubblichiamo tutto”.
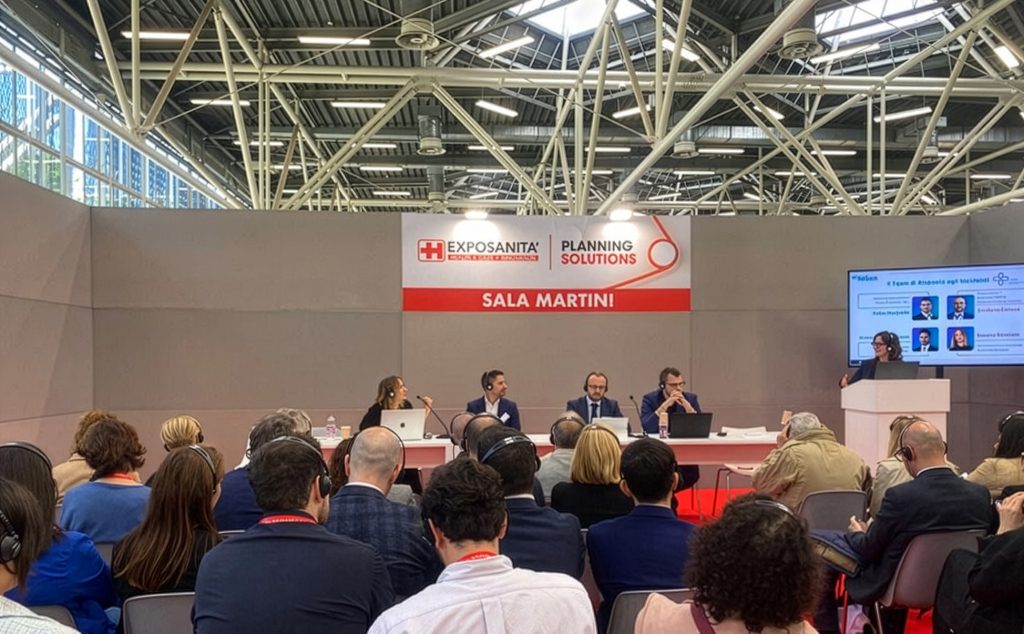
War room: incidente NIS2 raccontato minuto per minuto
Da quel momento si attiva la war room e il racconto segue una linea temporale precisa, mostrando passo dopo passo:
- l’analisi tecnica iniziale e le attività di contenimento,
- la valutazione degli impatti normativi e reputazionali,
- il confronto tra ruoli diversi, con priorità e responsabilità differenti,
- la gestione di una richiesta di riscatto basata sull’esfiltrazione dei dati,
- la qualificazione dell’evento come incidente significativo ai sensi della NIS2,
- la pre-notifica all’ACN (Agenzia per la Cybersicurezza Nazionale) entro le 24 ore,
- la notifica completa al CSIRT Italia e la valutazione parallela degli obblighi GDPR,
- la comunicazione ai pazienti, con trasparenza e rigore.
Il messaggio centrale è stato chiaro: la significatività di un incidente non dipende solo dalla gravità tecnica, ma dall’impatto su servizi, dati e persone.
Un lavoro di squadra
Uno degli aspetti fondamentali che la simulazione ha evidenziato è che un attacco hacker non è solo competenza dell’IT, ma si risolve con un lavoro di squadra che mette in gioco competenze tecniche, giuridiche e comunicative.
- IT Manager: per fermare l’attacco e capire i danni tecnici.
- Ufficio Legale e DPO: per gestire le scadenze strettissime delle nuove normative (NIS2 e GDPR).
- Comunicazione e Marketing: per proteggere la reputazione della struttura ed evitare il panico tra i pazienti
Pagare o non pagare?
Un altro grosso problema è la tentazione della vittima a pagare il riscatto e risolvere il problema: ricordatevi che ciò non è assolutamente consigliabile.
Pagare infatti non solo non garantisce la restituzione dei dati, ma non mette al riparto dalle sanzioni del Garante e può addirittura finanziari futuri attacchi.
La vera protezione sta nella difesa proattiva: agire in anticipo prevenendo le minacce e neutralizzandole appena si manifestano.
Dopo l’incidente
La Cyber Incident Room si è chiusa con ciò che spesso viene trascurato: la revisione post‑incidente.
È proprio dopo un incidente di questo tipo che un’organizzazione fa esperienza trasformando un evento critico in conoscenza utile, rivedendo policy e configurazioni, rafforzando la formazione, chiarendo ruoli e responsabilità e integrando la comunicazione nei processi di sicurezza.
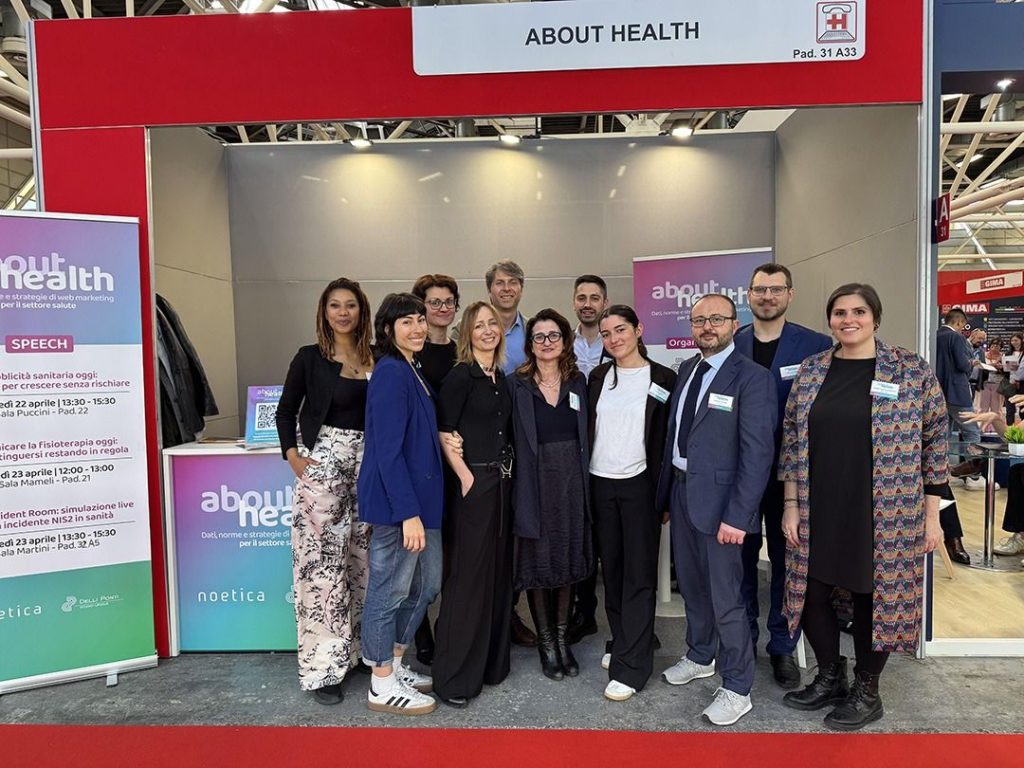
Cosa abbiamo imparato?
L’esperienza sul campo della gestione di un incidente informatico di questo tipo ci ha insegnato che:
- La tecnologia non è tutto: serve un “gioco di squadra” tra tecnici, avvocati e comunicatori.
- Prepararsi conviene: sapere cosa fare prima che succeda fa la differenza tra un weekend di lavoro intenso e il collasso totale della struttura.
- Importanza del DPL (Data Loss Prevenzione): senza un sistema di DLP ben configurato, è quasi impossibile sapere con certezza l’estensione reale del danno, cioè quali file sono stati rubati.
- Minaccia Reputazionale: Oltre alla risoluzione tecnica, è indispensabile pianificare gli scenari comunicativi per gestire le fughe di notizie, rassicurare i soggetti coinvolti e non perdere la loro fiducia.
Diginetica è il tuo partner per la sicurezza informatica
Proteggere la tua infrastruttura oggi non significa solo installare un software, ma costruire una strategia che unisca tecnologia, competenza legale e gioco di squadra. Diginetica è pronta ad affiancarti per trasformare la cybersecurity in un punto di forza della tua azienda.